VPN UniTS con FortiClient
Questa pagina guida all’installazione e alla configurazione del client FortiClient per connettersi alla VPN dell’Università degli Studi di Trieste. Su desktop il pacchetto di installazione include già la configurazione dell’Ateneo; su mobile la configurazione va inserita manualmente.
Credenziali: per tutti i sistemi operativi, l’accesso avviene con lo username nel formato <username>@ds.units.it e la relativa password istituzionale.
Parametri di connessione (necessari su mobile e Linux):
- Tipo: SSL-VPN
- Server:
vpn.units.it - Porta:
443
Windows
📥 Download: FortiClient Windows 64bit (installer .exe)
Il pacchetto include già la configurazione per l’Università di Trieste. È disponibile solo per architettura x64: i dispositivi Windows ARM non sono supportati dall’installer standard. Per alternative contatta rete@units.it.
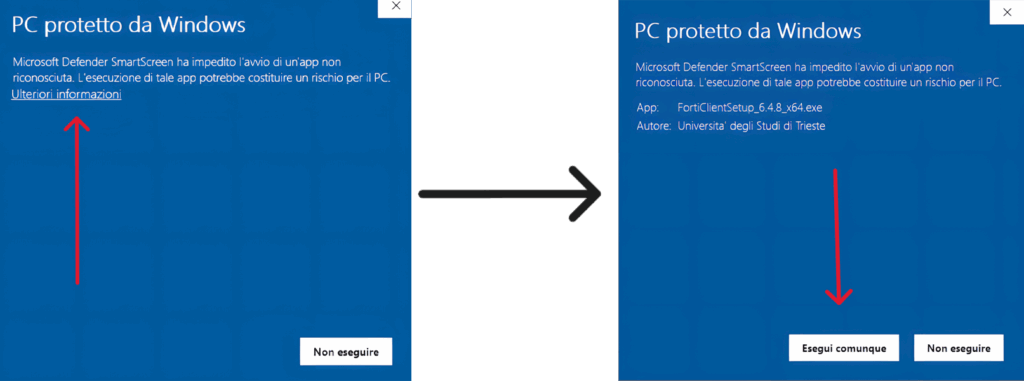
Scarica ed esegui l’installer. Se Windows SmartScreen blocca l’esecuzione, clicca su “Ulteriori informazioni” e poi su “Esegui comunque”: il software è distribuito direttamente dall’Ateneo.
Al termine dell’installazione, apri FortiClient e vai su Remote Access. La connessione UniTS VPN sarà già presente: selezionala, inserisci le credenziali nel formato <username>@ds.units.it e premi Connect.
Configurazione non caricata (invitation code)
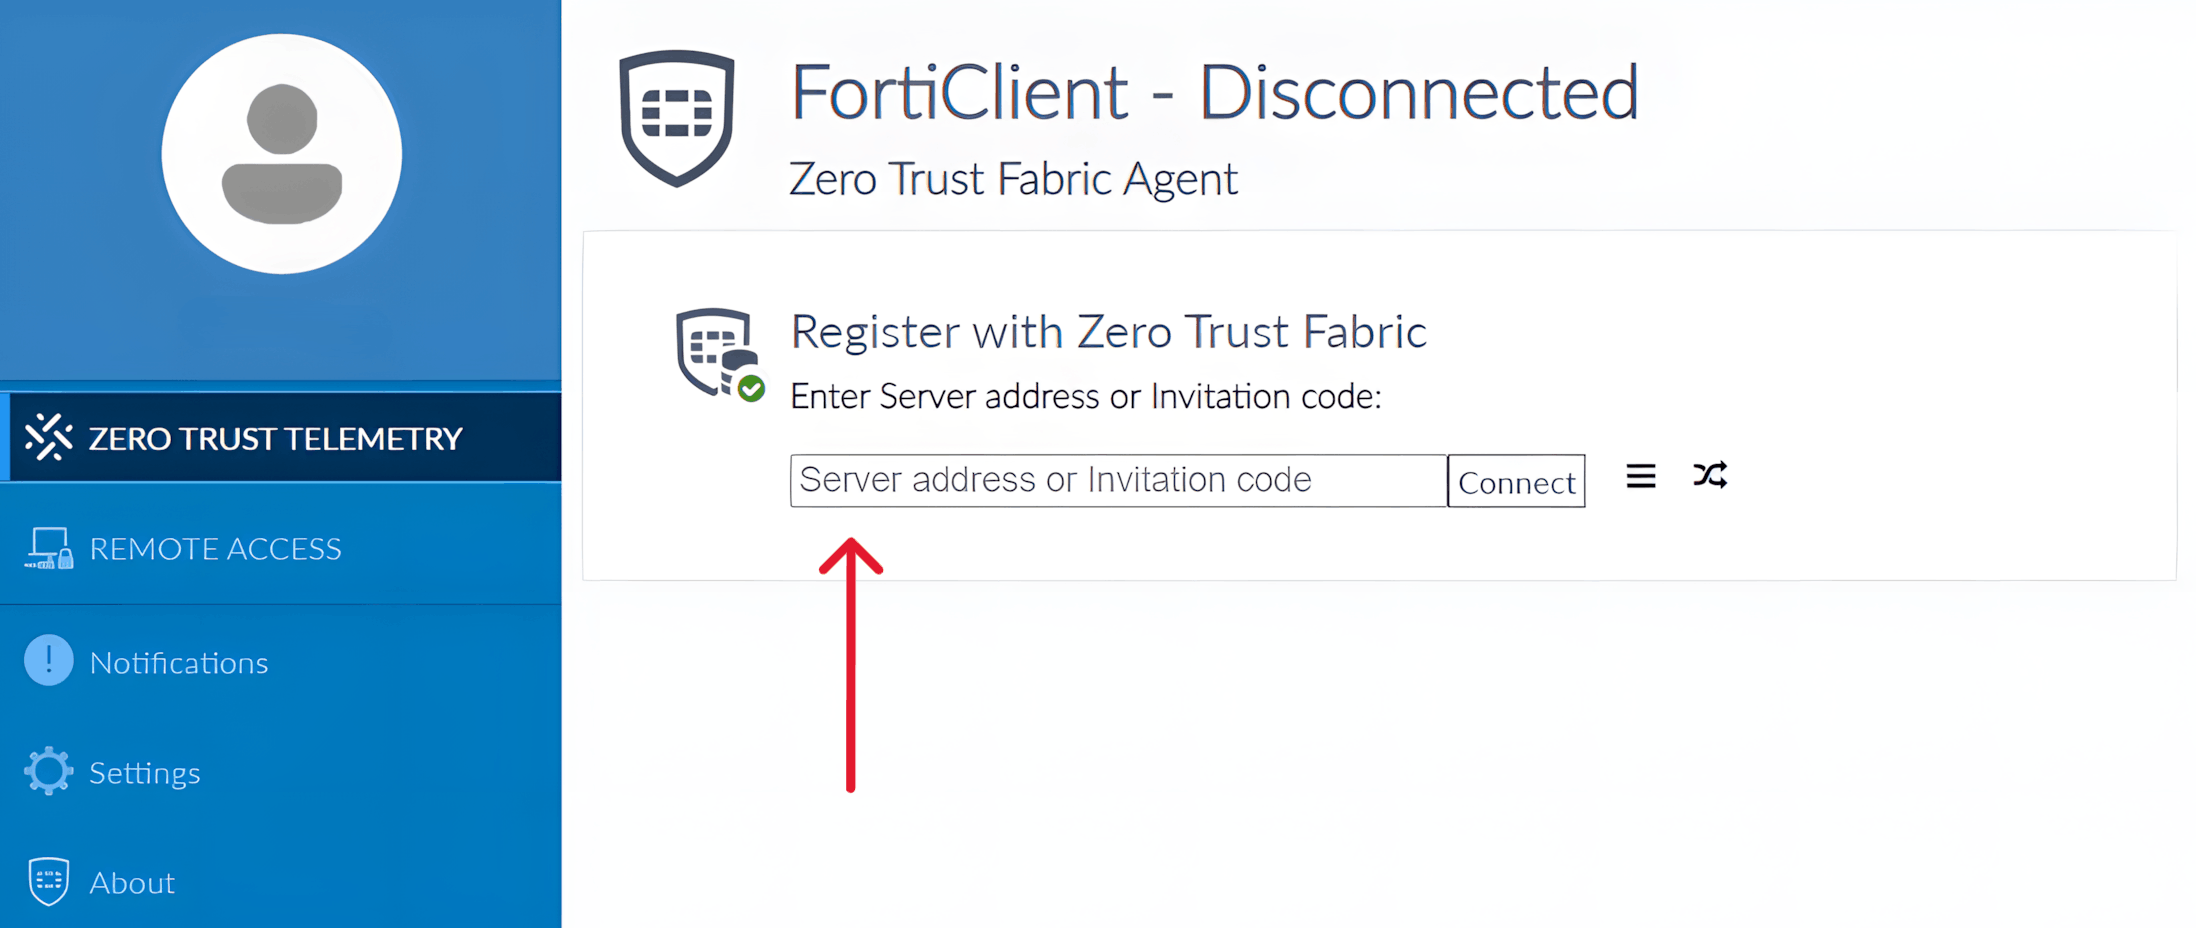
In alcuni casi la preconfigurazione non viene caricata automaticamente e FortiClient mostra il campo “server address or invitation code”. In questo caso vai nella sezione Zero Trust Telemetry, inserisci fems.units.it nel campo dedicato e premi Connect. Il client scaricherà la configurazione dall’Ateneo e, dopo qualche minuto, comparirà la scheda Remote Access con la VPN già configurata.
macOS
📥 Download: FortiClient macOS (.dmg)
Il pacchetto include già la configurazione per l’Università di Trieste. Apri il file .dmg e completa l’installazione seguendo la procedura guidata.
Al termine, apri FortiClient, seleziona la connessione UniTS VPN, inserisci le credenziali nel formato <username>@ds.units.it e premi Connect. Se tutto funziona correttamente, puoi fermarti qui.
Abilitazione estensioni di rete (se la VPN non si connette)
Se macOS mostra una richiesta di autorizzazione o la VPN non si avvia, è necessario abilitare manualmente le estensioni Fortinet. Vai su Impostazioni di Sistema → Generali → Elementi login ed estensioni.
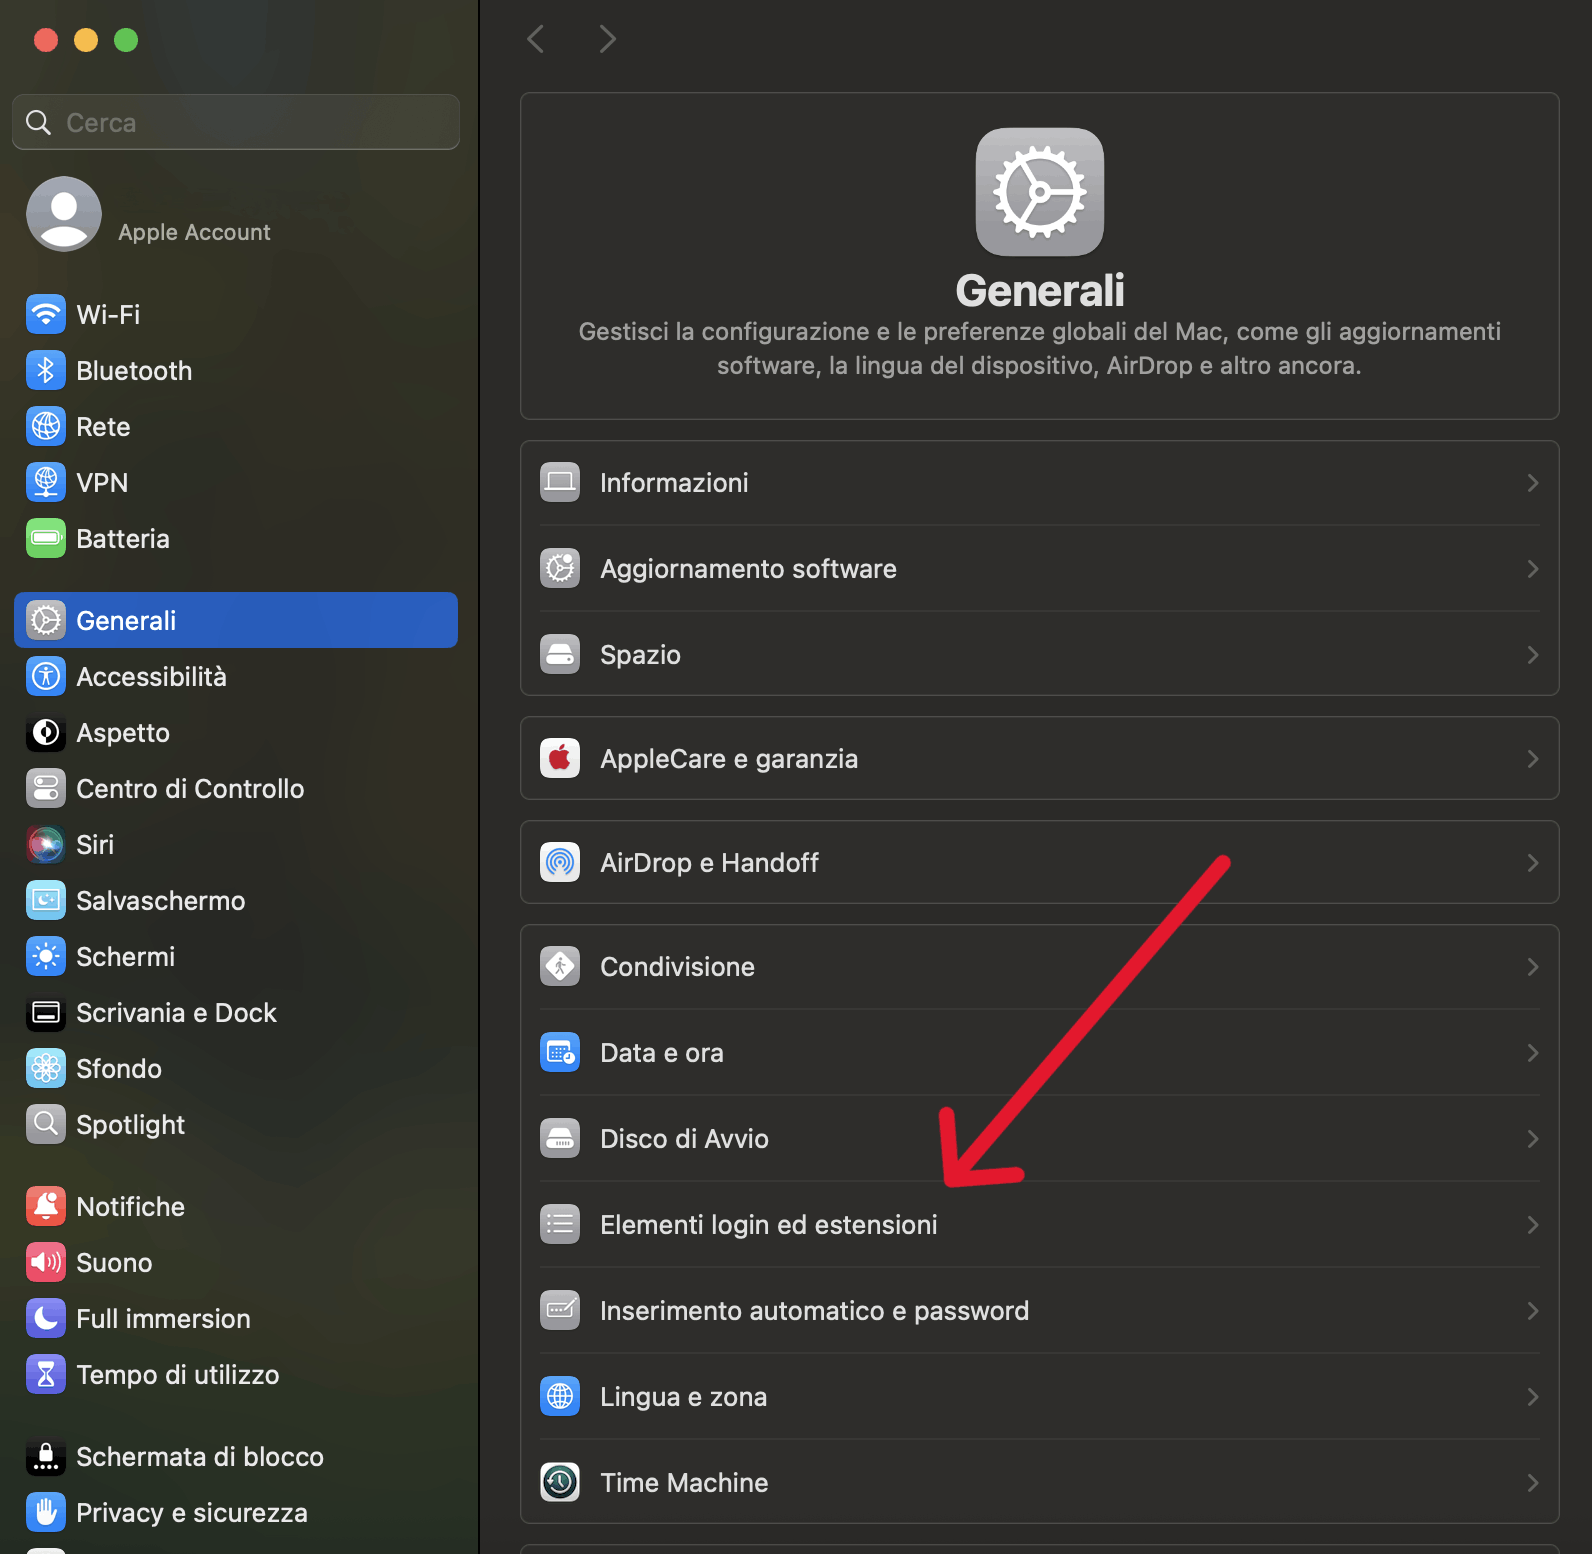
Scorri fino alla sezione Estensioni e apri i dettagli di Estensioni di rete.
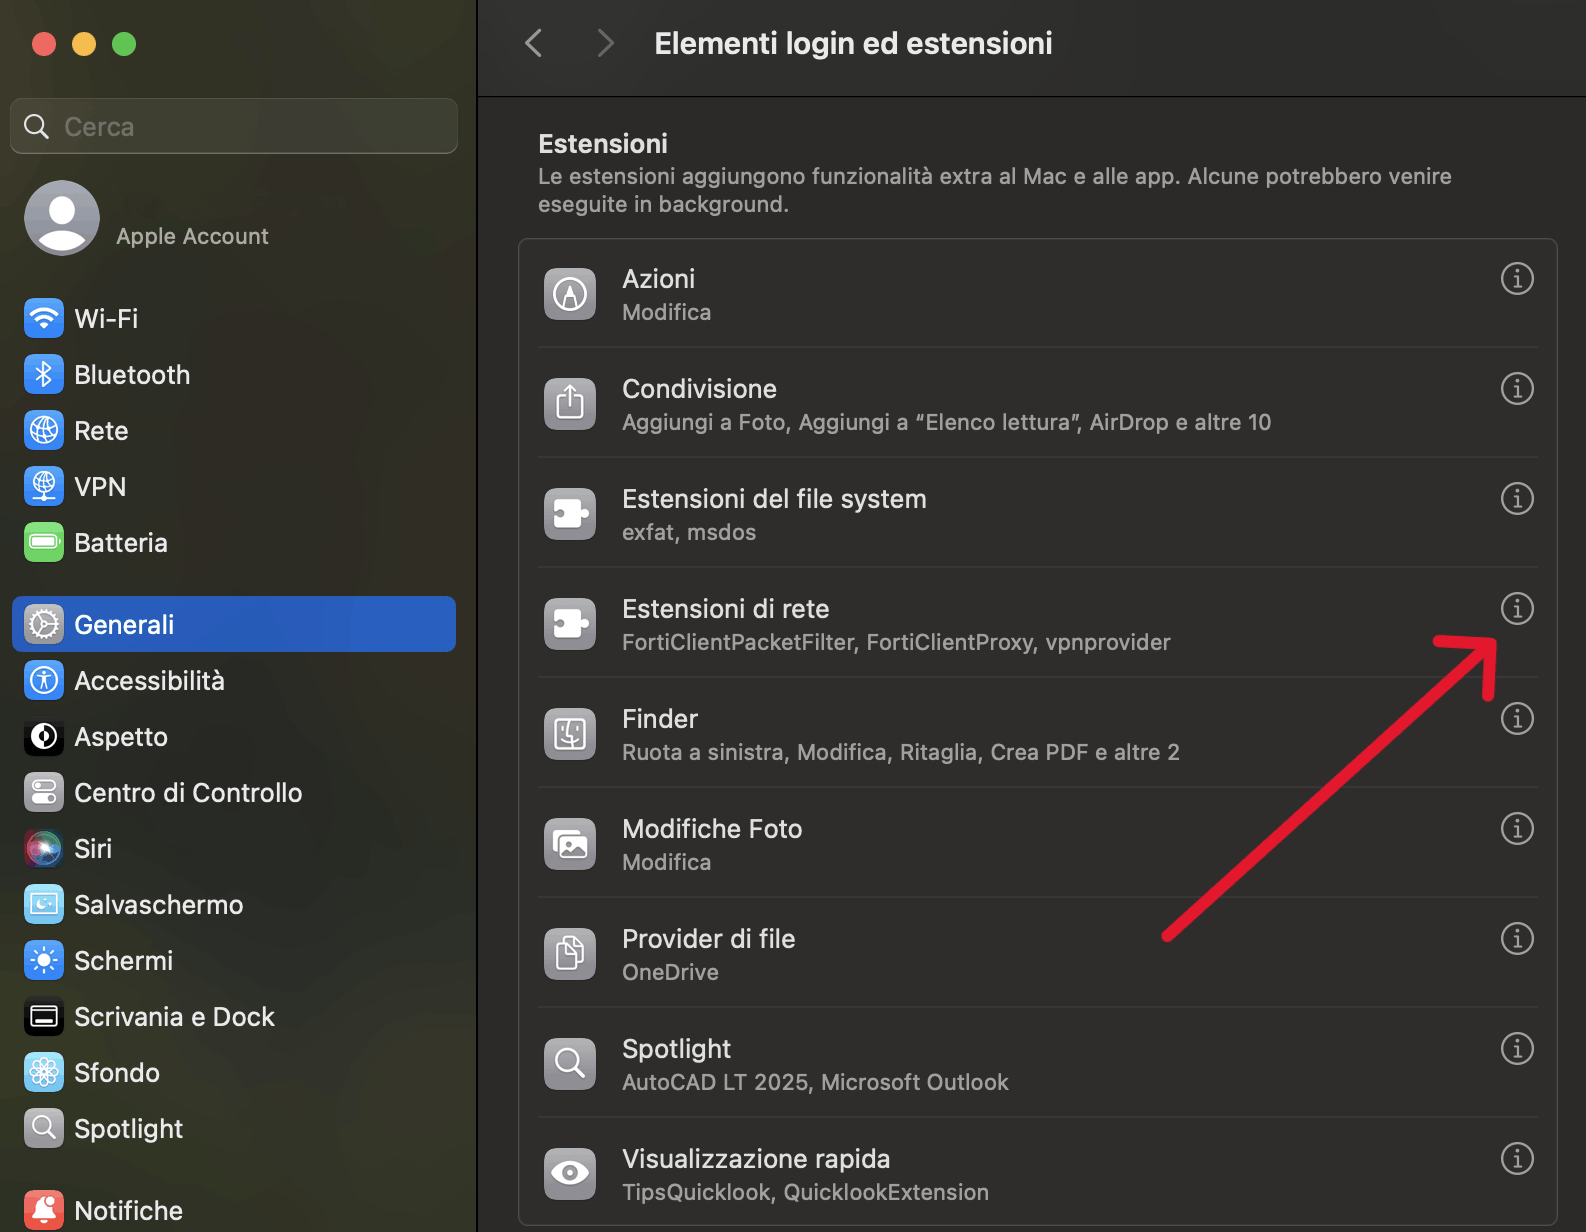
Abilita le voci FortiTray, FortiClientNetwork e FortiClientProxy.
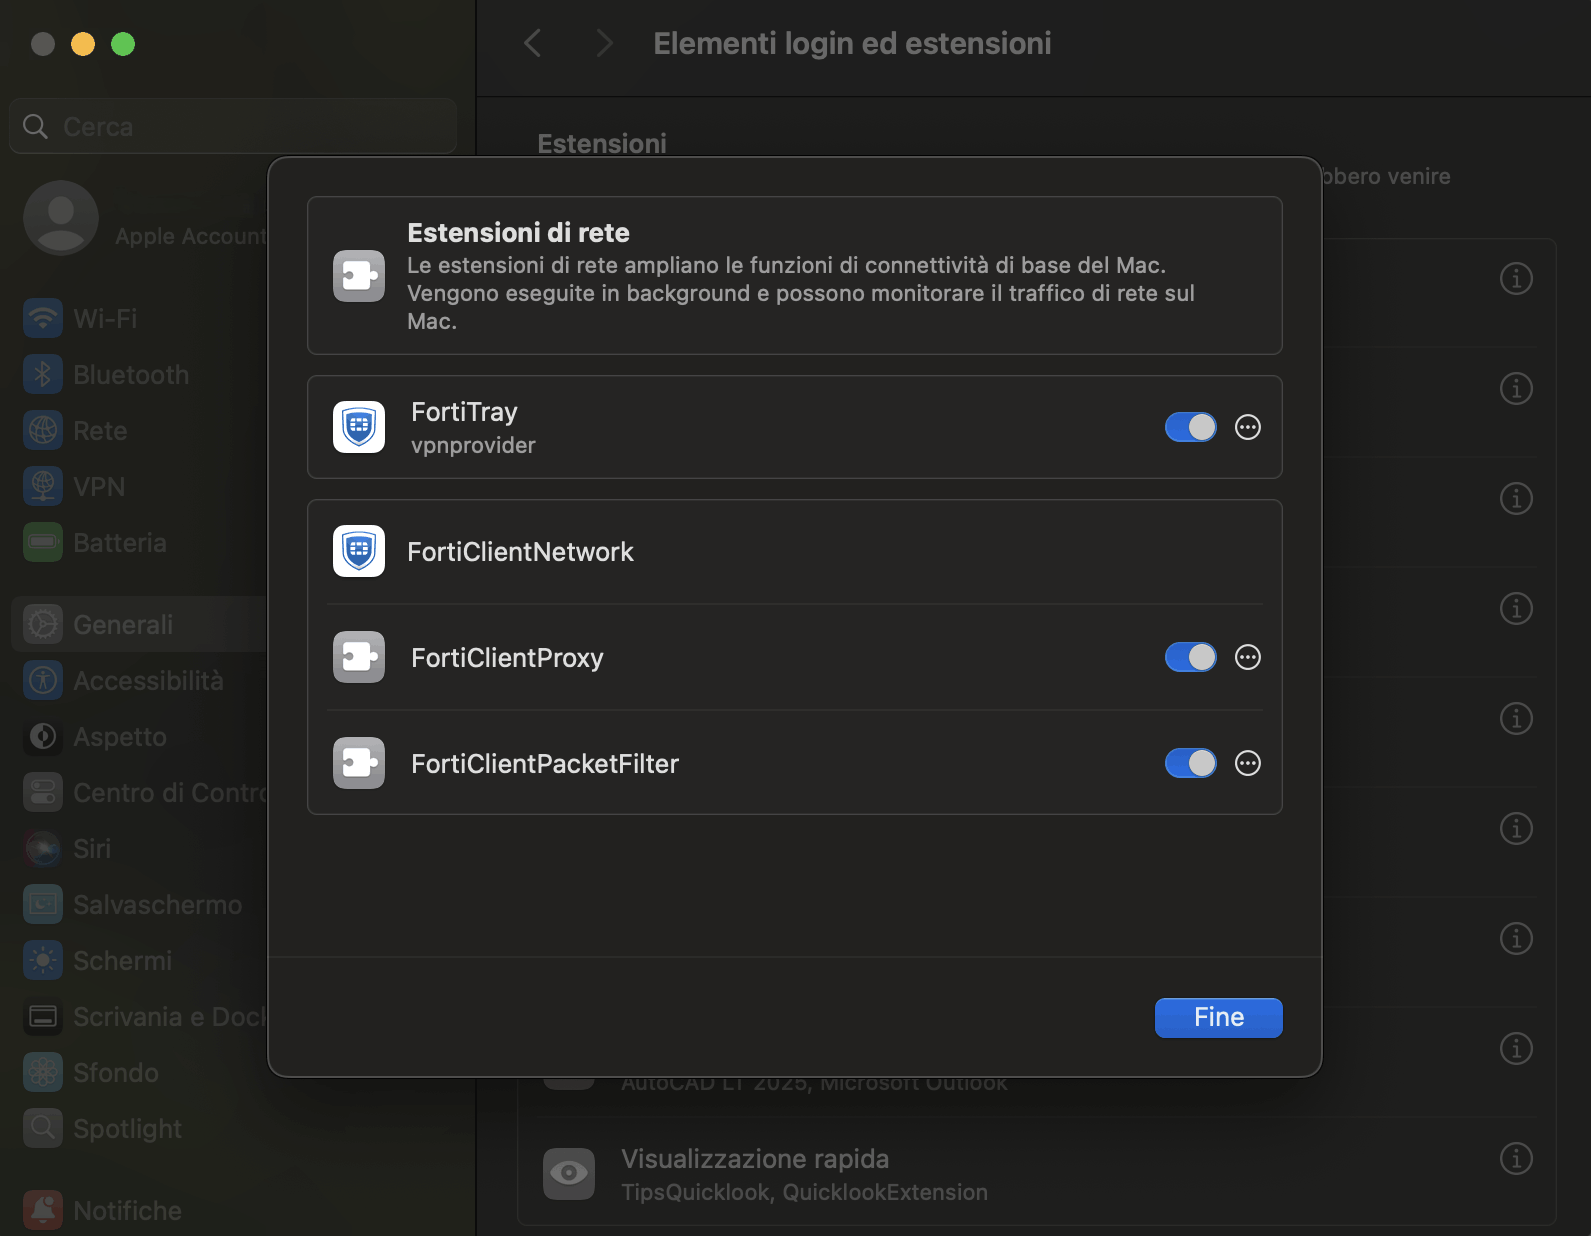
Riapri FortiClient e riprova la connessione. Su computer di struttura (gestiti centralmente) alcune autorizzazioni possono richiedere i privilegi di amministratore. Se le estensioni non compaiono o restano disabilitate, rimuovi e reinstalla FortiClient: macOS riproporrà la richiesta di autorizzazione.
iOS (iPhone / iPad)
📥 Download: FortiClient VPN sull’App Store
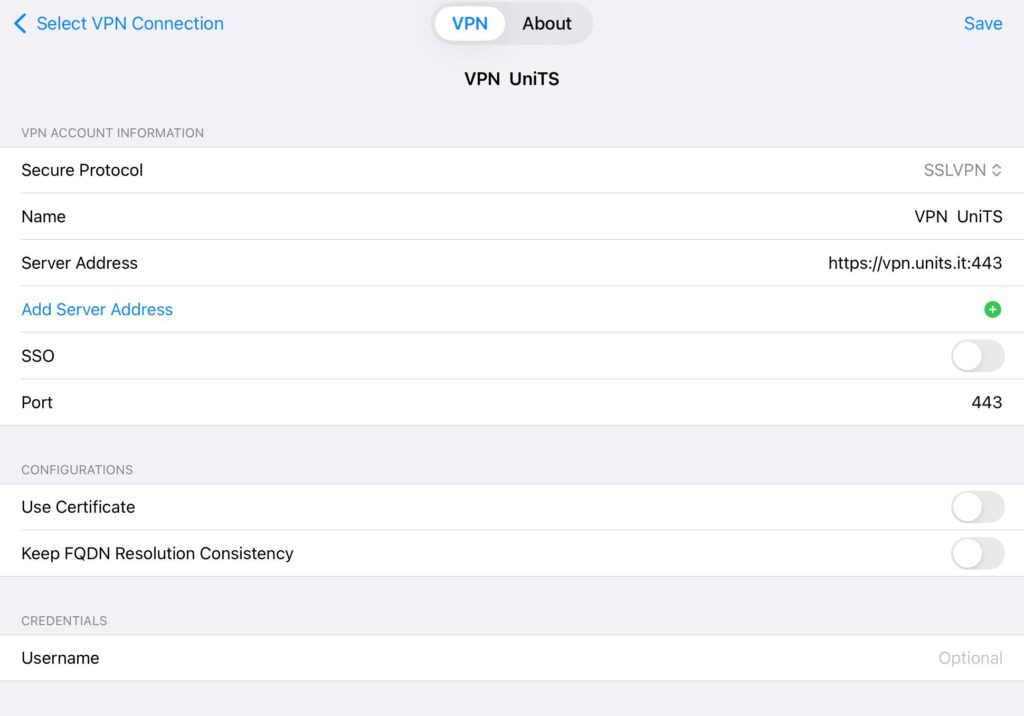
Su iOS la configurazione va inserita manualmente. Installa l’app, concedi i permessi richiesti, quindi crea una nuova connessione con questi parametri:
- Secure Protocol: SSLVPN
- Nome: a piacere (es. VPN UniTS)
- Server:
vpn.units.it - Port:
443
Premi Save in alto a destra per salvare il profilo.
Torna alla schermata principale, abilita lo switch Connect e inserisci le credenziali nel formato <username>@ds.units.it. Se compare il popup “Add VPN Configurations”, premi Consenti e conferma con codice, Face ID o Touch ID.
Android
📥 Download: FortiClient VPN su Google Play
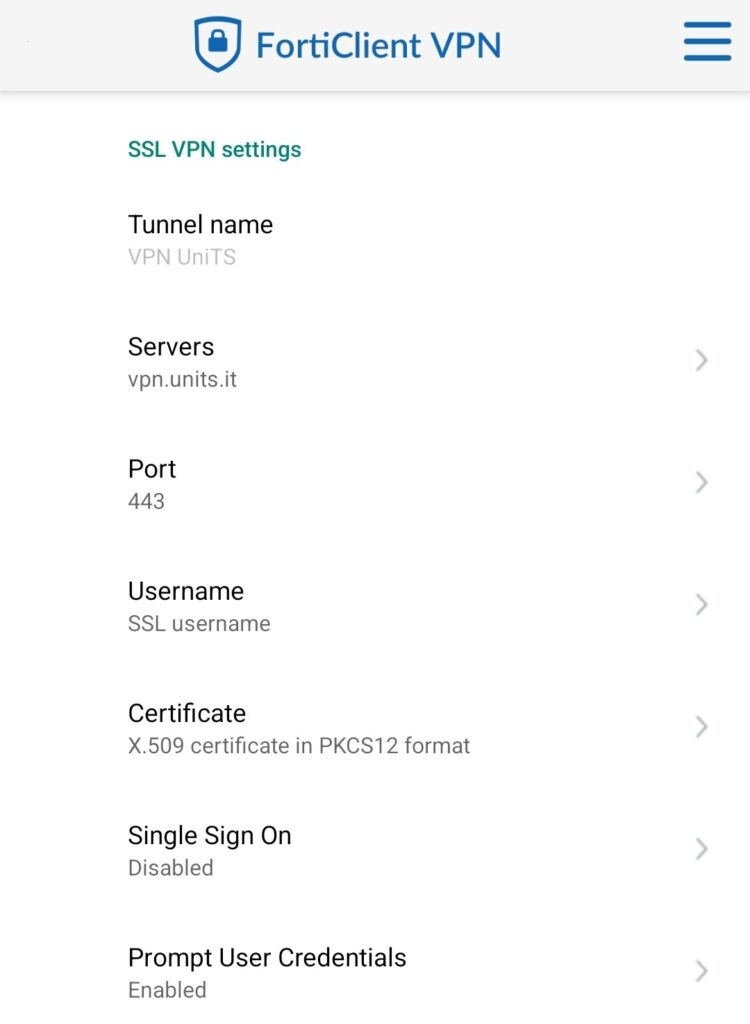
Su Android la configurazione va inserita manualmente. Installa l’app, concedi i permessi richiesti, quindi crea una nuova connessione di tipo SSLVPN con questi parametri:
- Server:
vpn.units.it - Port:
443
Apri la sezione VPN, inserisci le credenziali nel formato <username>@ds.units.it e premi Connect. Se Android mostra una richiesta di conferma per aggiungere una connessione VPN, premi OK / Consenti.
Linux
Su Linux l’installazione avviene tramite repository ufficiale Fortinet. I pacchetti sono disponibili per architettura x86_64/amd64: su dispositivi ARM la procedura potrebbe non essere applicabile.
Debian e Ubuntu 22.04 o successive
1) Installa i prerequisiti:
sudo apt update
sudo apt install -y ca-certificates curl gnupg
2) Importa la chiave del repository Fortinet:
curl -fsSL https://repo.fortinet.com/repo/forticlient/7.2/debian/DEB-GPG-KEY | sudo gpg --dearmor -o /usr/share/keyrings/repo.fortinet.com.gpg3) Aggiungi il repository:
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/repo.fortinet.com.gpg] https://repo.fortinet.com/repo/forticlient/7.2/debian/ stable non-free" | sudo tee /etc/apt/sources.list.d/forticlient.list > /dev/null4) Aggiorna l’elenco pacchetti e installa FortiClient:
sudo apt update
sudo apt install forticlient
Red Hat e Rocky Linux
sudo dnf install -y dnf-plugins-core
sudo dnf config-manager --add-repo https://repo.fortinet.com/repo/forticlient/7.2/centos/8/os/x86_64/fortinet.repo
sudo dnf install -y forticlient
Fedora 40 o precedenti
sudo dnf config-manager --add-repo https://repo.fortinet.com/repo/forticlient/7.2/centos/8/os/x86_64/fortinet.repo
sudo dnf install forticlient
Fedora 41 o successive
sudo dnf config-manager addrepo --from-repofile=https://repo.fortinet.com/repo/forticlient/7.2/centos/8/os/x86_64/fortinet.repo
sudo dnf install forticlient
Configurazione (tutte le distribuzioni)
Avvia FortiClient dall’elenco applicazioni o da terminale con il comando forticlient.
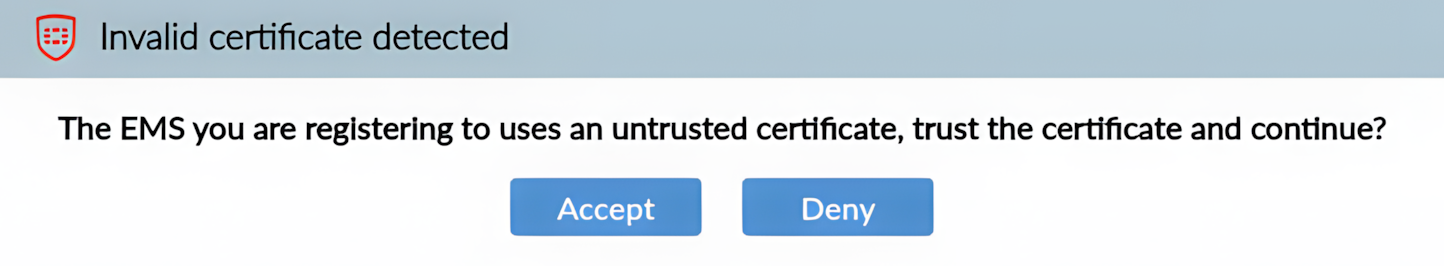
Se il client richiede l’associazione a Zero Trust Telemetry, inserisci fems.units.it nel campo EMS e premi Connect. Se compare un avviso sul certificato, clicca su Accept.
Una volta caricata la configurazione, vai su Remote Access, seleziona la connessione UniTS VPN, inserisci le credenziali nel formato <username>@ds.units.it e premi Connect.
Disinstallazione
Prima di disinstallare FortiClient è necessario scollegarsi dall’associazione a Zero Trust Telemetry. Apri la scheda Zero Trust Telemetry e clicca su Disconnect; solo al termine sarà possibile procedere con la disinstallazione standard del proprio sistema operativo.